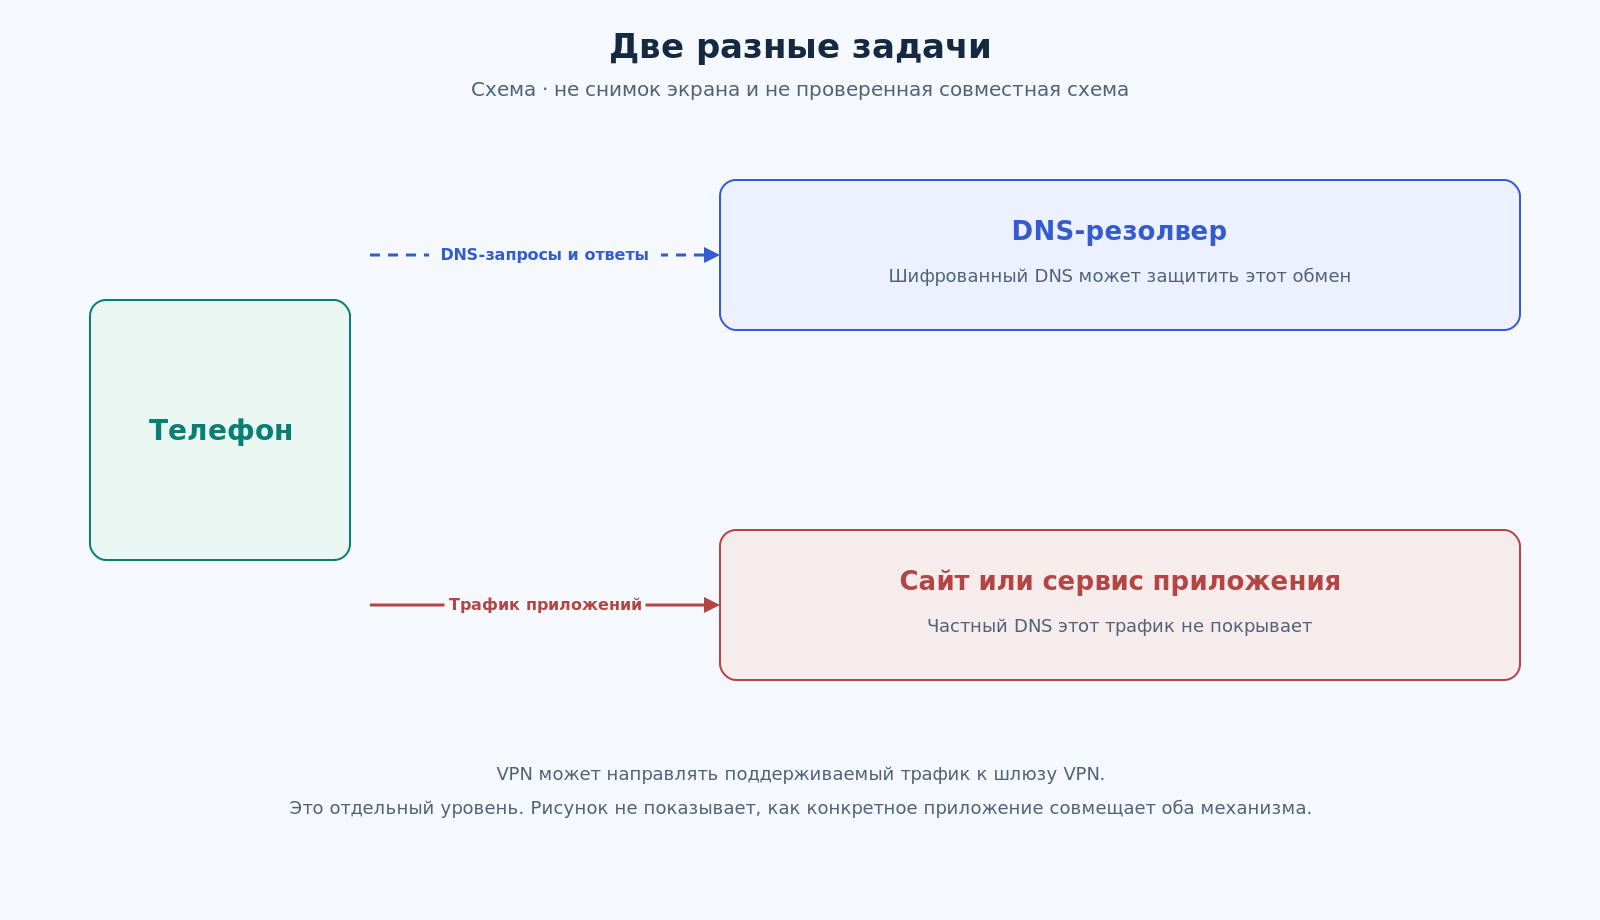
Когда вы открываете сайт или приложение, телефон делает две разные вещи. Сначала он спрашивает у DNS-резолвера, какому адресу соответствует имя. Затем отправляет уже трафик самого приложения к этому назначению. Системная настройка Android «Частный DNS-сервер» относится к первому шагу. VPN относится к тому, каким путём может пойти трафик. Поэтому вопросы «частный DNS — это VPN?» и «можно ли использовать частный DNS вместе с VPN?» так часто смешивают.
Что защищает частный DNS
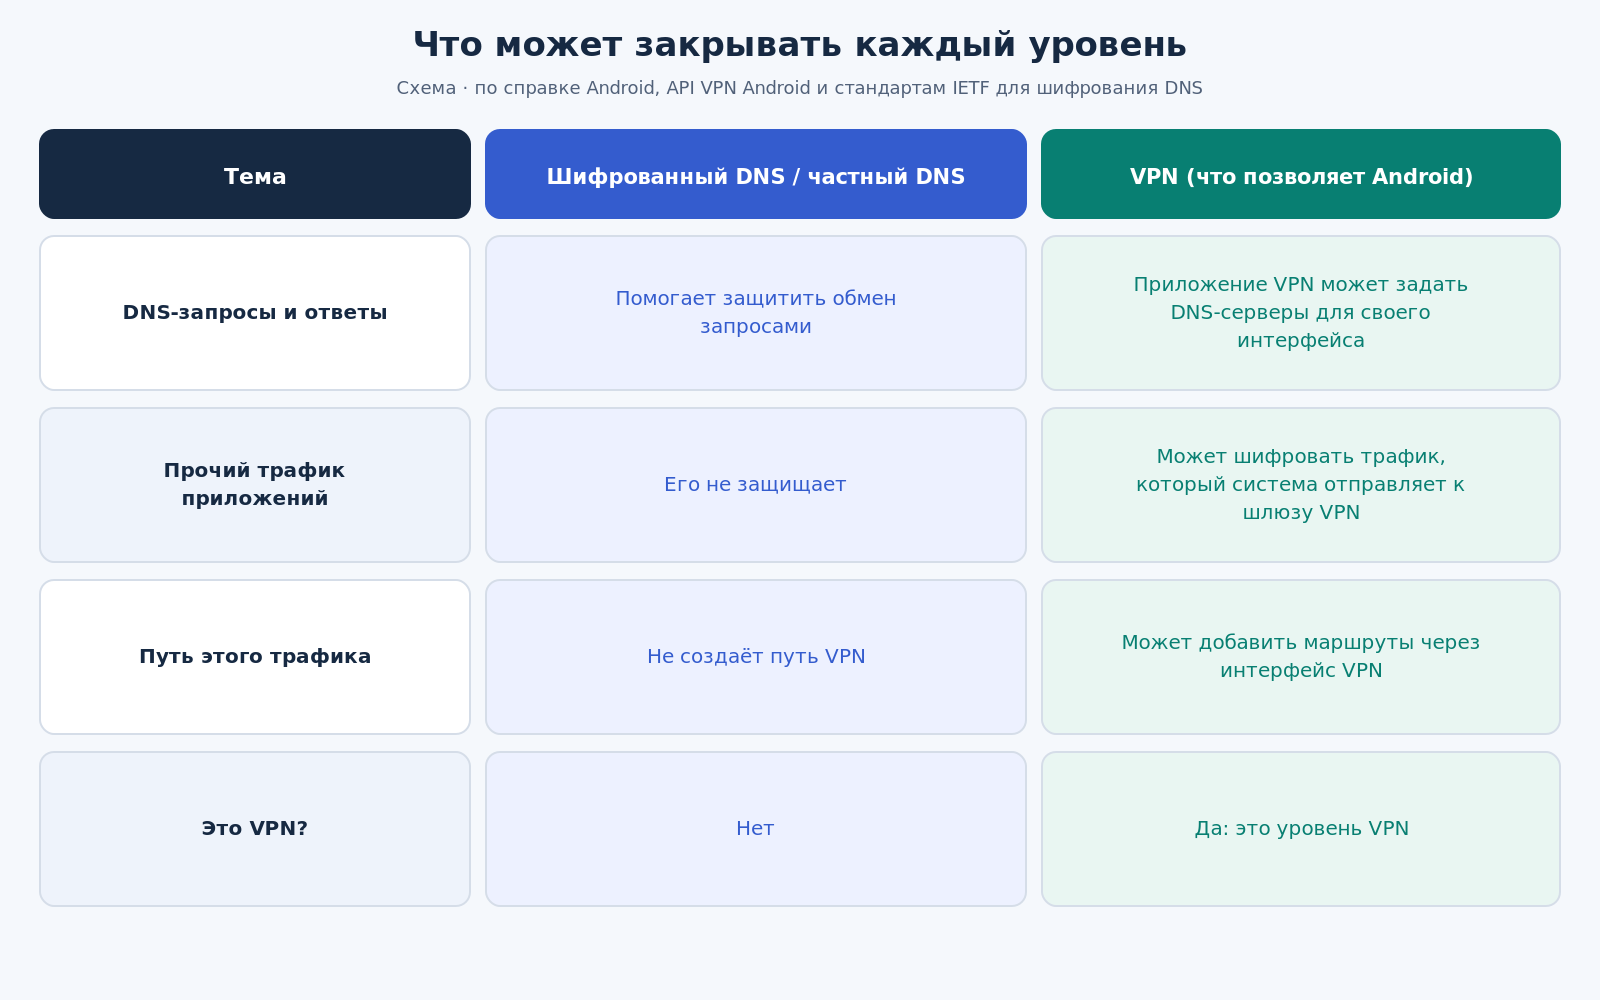
В справке Android прямо сказано о границах: частный DNS-сервер повышает безопасность только для запросов и ответов DNS. Ни на что другое он не влияет. См. как управлять дополнительными настройками сети на телефоне Android.
По умолчанию частный DNS-сервер включён для всех сетей, которые его поддерживают. Google рекомендует не отключать его. На той же странице перечислены три варианта. В английской справке это Off, Automatic и Private DNS provider hostname; в русской официальной справке пункты называются «Выкл.», «Авто.» и «Вручную.»
Чтобы изменить настройку, откройте приложение «Настройки» и нажмите «Сеть и интернет», затем «Частный DNS-сервер». Если такого пункта нет, поищите «Частный DNS-сервер». Если поиск не помог, в справке Google предлагается обратиться к производителю устройства. Названия меню на разных телефонах могут отличаться, а некоторые шаги на этой странице справки относятся только к Android 12 и новее.
Два открытых стандарта описывают, как устройство может шифровать эти вопросы и ответы на пути к рекурсивному резолверу. DNS over TLS (RFC 7858) передаёт сообщения DNS внутри сессии TLS и сосредоточен на трафике от stub-клиента к рекурсивному серверу. DNS Queries over HTTPS (RFC 8484) сопоставляет каждую пару запрос–ответ DNS с обменом HTTPS. Оба стандарта защищают DNS-запросы при передаче. Ни один из них не превращает остальные страницы, звонки или передачу файлов в VPN и не говорит, какой из этих транспортов экран «Частный DNS-сервер» использует на каждом устройстве.
Что может изменить VPN
Руководство Android для разработчиков о VPN описывает другой уровень. Приложение VPN может создать локальный интерфейс, читать исходящие пакеты, шифровать их и отправлять на шлюз VPN, а затем расшифровывать ответы и записывать их обратно. Те же API позволяют добавить маршруты — в том числе открытый маршрут, который принимает все назначения, — и задать DNS-серверы для этого интерфейса.
Если приложение не создаёт список разрешённых или запрещённых установленных приложений, система отправляет весь сетевой трафик через VPN. Если один из таких списков есть, VPN используют только некоторые приложения. На одного пользователя или рабочий профиль приходится только одна активная служба VPN. Когда приложение впервые просит стать VPN, Android показывает запрос на подключение, чтобы вы могли принять или отклонить его.
Итак, VPN создан для того, чтобы менять, как поддерживаемый трафик доставляется к шлюзу. Шифрованный DNS создан для защиты запросов имён. Одна настройка автоматически не выполняет работу другой.
Частный DNS — это VPN?
Нет. «Частный DNS-сервер» — это название системной настройки Android, которая может повысить безопасность DNS-запросов и ответов. VPN — это туннель, который может взять на себя маршрутизацию трафика, который система в него отправляет.
Значит, частный DNS — это не «облегчённый VPN». Он может быть подходящим инструментом, если вам нужно защитить именно эти запросы. Он не подходит, если на самом деле вам нужен путь VPN для трафика приложений.
Если использовать оба: единого рецепта нет
Советы о совместном использовании частного DNS и VPN часто расходятся. Одни материалы предлагают оставить частный DNS в режиме «Авто.», пока подключён VPN. Другие советуют не указывать отдельного поставщика частного DNS в то же время.
Противоположные рекомендации могут даваться искренне: они исходят из разного устройства внутренностей. Android позволяет приложению VPN установить DNS-серверы на интерфейсе VPN. Android также позволяет указать поставщика частного DNS. Перечисленные выше первоисточники не дают одного правила для каждого телефона и каждого VPN: они не утверждают, что частный DNS всегда остаётся главным после подключения VPN, что связка всегда даёт утечку или что утечки не бывает никогда.
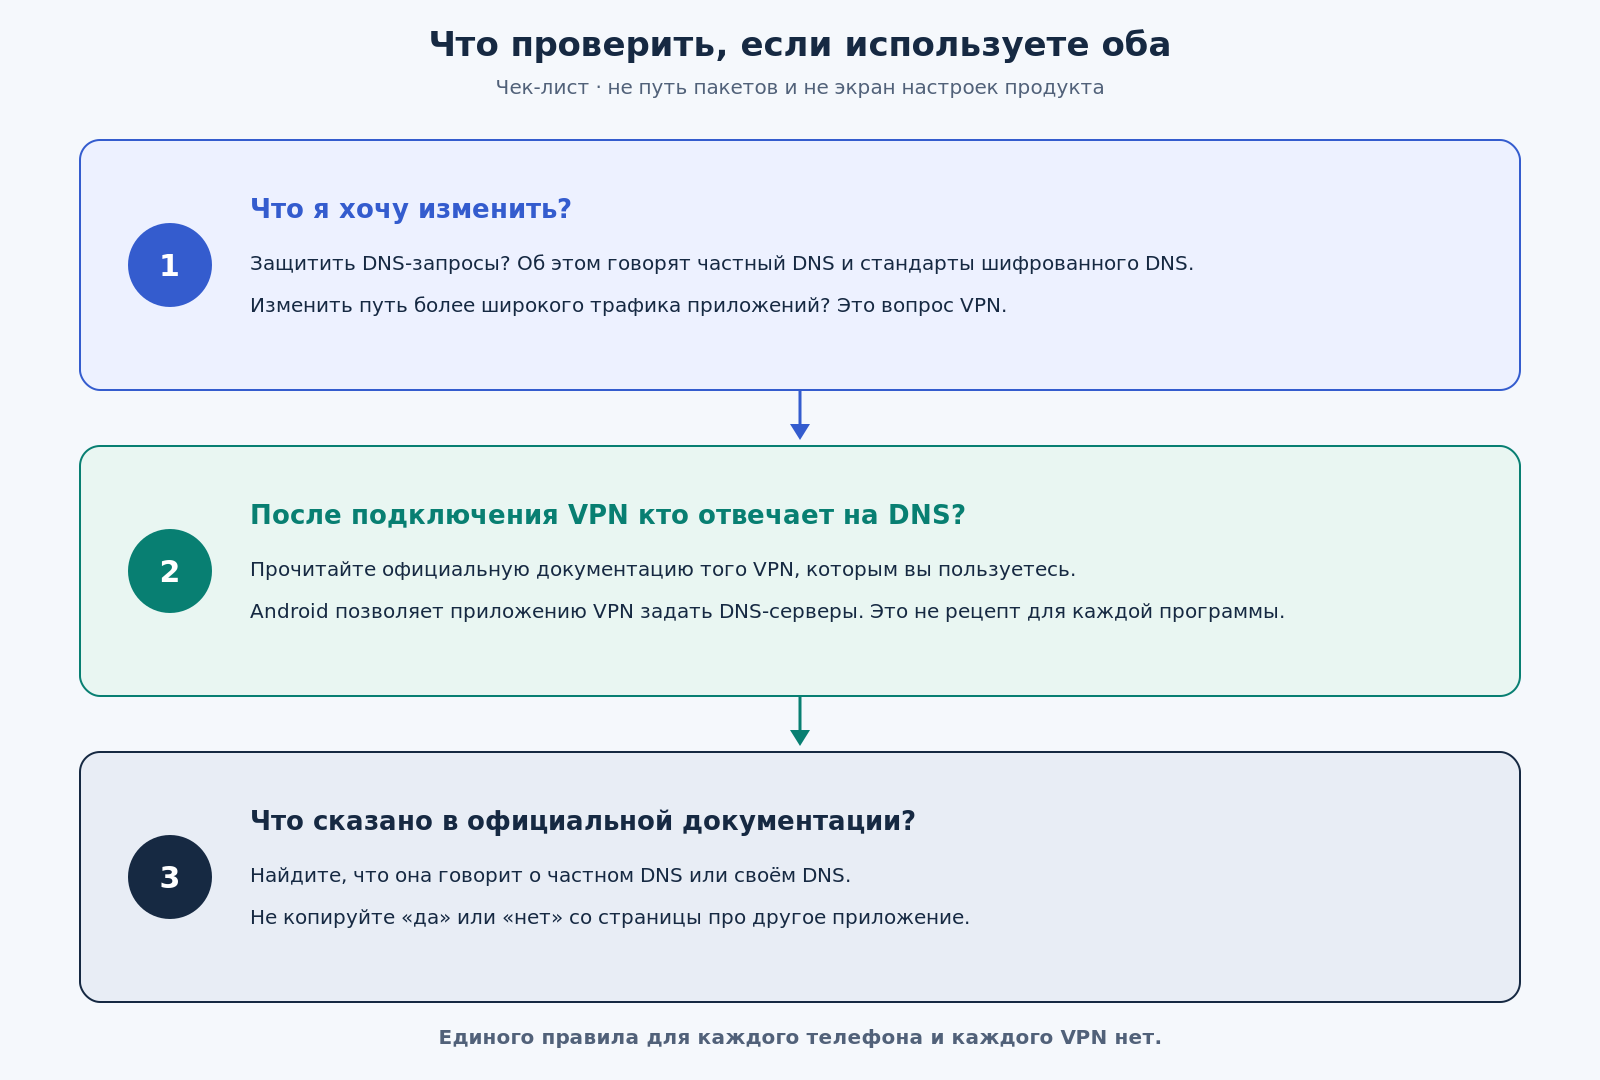
Полезный вопрос поэтому не «всегда ли можно сочетать их?», а «в этой конфигурации кто отвечает на DNS и совпадает ли это с тем, что мне нужно?» Ответ для конкретного приложения нужно искать в его официальной документации.
Три вопроса, которые стоит проверить
- Что я пытаюсь изменить? Если нужно защитить запросы имён, это работа, которую описывают частный DNS и стандарты шифрованного DNS. Если нужно, чтобы поддерживаемый трафик приложений шёл к шлюзу по пути VPN, это задача VPN.
- После того как я подключаю VPN, кто отвечает на запросы имён? Прочитайте официальную документацию того VPN, которым пользуетесь. API Android позволяют VPN задать DNS-серверы, но не говорят, что делает конкретный продукт.
- Что эта документация говорит о частном DNS или собственном DNS? Следуйте указаниям самого продукта. Если сочетание там не упоминается, не копируйте «да» или «нет» со страницы про другое приложение.
Если вы пользуетесь VineVPN или VinePass
Эта статья не описывает, как VineVPN или VinePass обрабатывают DNS. Это относится к документации каждого продукта. Если настройка на телефоне вызывает вопрос, обратитесь в официальную поддержку того приложения, которое у вас установлено:
- VineVPN: центр поддержки VineVPN или support@vinevpn.com
- VinePass: центр поддержки VinePass